- Earth Gets a Tiny New Mini-Moon Until December |
- What to expect at Climate Talks in Antalya |
- Herzog Names Eisenkot to Form Israel’s Next Government |
- Seven Bangladeshis killed, 6 injured in Saudi road accident |
- Dhaka ranks 4th in global list of cities with worst air quality |
আলজাজিরার ডিভাইসে স্পাইওয়্যার বসিয়েছে ইসরায়েলি অ্যাড-টেক ফার্ম
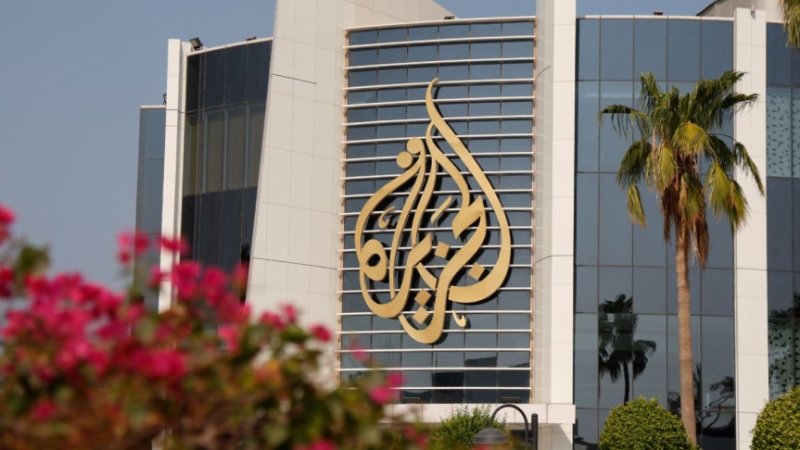
ইসরায়েলি বিজ্ঞাপনী প্রযুক্তি (অ্যাড-টেক) প্রতিষ্ঠান 'ডিসকভার-টেক' আল জাজিরা এবং অন্যান্য প্রতিষ্ঠানের ব্যবহৃত কয়েক ডজন ডিভাইসে স্পাইওয়্যার বসাতে সহায়তা করেছে।
আলজাজিরা মিডিয়া নেটওয়ার্ক বৃহস্পতিবার (১৫ অক্টোবর) জানিয়েছে, তারা নিজেদের বেশ কয়েকজন কর্মীকে লক্ষ্য করে চালানো স্পাইওয়্যার আক্রমণের তীব্র নিন্দা জানায়। পাশাপাশি কর্মীদের ও নিজেদের সিস্টেম সুরক্ষায় কাজ চালিয়ে যাওয়ার অঙ্গীকার করে। নেটওয়ার্কটি মন্তব্য করে, সাংবাদিকদের নিশানা করা সংবাদপত্রের স্বাধীনতার ওপর একটি আঘাত এবং কর্তৃপক্ষ এর জন্য দায়ীদের জবাবদিহিতার আওতায় আনার দাবি জানাচ্ছে।
বিষয়টি নিয়ে আলজাজিরার প্রাথমিক অভ্যন্তরীণ অনুসন্ধানের পর 'সিটিজেন ল্যাব'-এর একটি তদন্তে নিশ্চিত হওয়া গেছে যে, এই ডিভাইসগুলোতে ইসরায়েলি স্পাইওয়্যার ফার্ম 'ক্যান্ডিরু'-র তৈরি স্পাইওয়্যার বসানো হয়েছিল। উল্লেখ্য, ক্ষতিকর সাইবার কর্মকাণ্ডের জন্য ২০২১ সালে মার্কিন সরকার ক্যান্ডিরুকে কালো তালিকাভুক্ত করেছিল। এই আক্রমণের ক্ষেত্রে ‘জিরো-ক্লিক’ লক্ষ্যভিত্তিক বিজ্ঞাপনী কৌশল ব্যবহার করা হয়েছিল।
এই ধরনের স্পাইওয়্যার ইন্সটল করার বিশেষত্ব হলো—একবার কোনো ডিভাইসে সংক্রমিত কোনো বিজ্ঞাপন দেখা গেলেই সেই ডিভাইসটি সংক্রমিত হয়ে যায়; যা প্ল্যাটফর্মে থাকা সমস্ত তথ্য ও উপাত্ত পর্যবেক্ষণ করে এবং তথ্য চুরি করা ব্যক্তিদের কাছে সেগুলো পাঠাতে থাকে।
এই ক্ষতিকর সফটওয়্যারটি সংবেদনশীল ডেটার বিস্তৃত পরিসর সংগ্রহ করার জন্য ডিজাইন করা হয়েছে; যার মধ্যে রয়েছে নথি, ফাইল এবং ব্রাউজারের কুকিজ, বুকমার্ক ও সংরক্ষিত পাসওয়ার্ডের মতো তথ্য। এটি কী-বোর্ডের টাইপিং, স্ক্রিনশট, মাইক্রোফোন ও ওয়েবক্যামের রেকর্ডিং এবং জনপ্রিয় যোগাযোগ মাধ্যমগুলো থেকে ইমেল ও বার্তা বের করে নিতে সক্ষম।
নিরাপত্তা ব্যবস্থাকে ফাঁকি দেওয়ার জন্য এই স্পাইওয়্যারটি প্রায়শই এনক্রিপ্ট করা যোগাযোগ মাধ্যম ব্যবহার করে এবং সংগৃহীত ডেটাগুলোকে ছোট ছোট অংশে ভাগ করে নির্দিষ্ট সময় পরপর পাঠিয়ে থাকে।
ব্যবহৃত এই বিশেষ সরঞ্জামটির মূল্য কয়েক মিলিয়ন ডলার বলে ধারণা করা হচ্ছে। এই ঘটনাটি ক্যান্ডিরুর মতো গোষ্ঠী এবং তাদের গ্রাহকদের দ্বারা সৃষ্ট ঝুঁকির অত্যাধুনিক রূপকে তুলে ধরে, যারা আধুনিক নিরাপত্তা প্রতিরক্ষা ব্যবস্থাকে বাইপাস করার প্রযুক্তি ব্যবহার করে।
টরন্টো বিশ্ববিদ্যালয়ের একটি গবেষণা কেন্দ্র 'সিটিজেন ল্যাব' তাদের প্রতিবেদনে এই সিদ্ধান্তে পৌঁছেছে যে, ডিসকভার-টেক বিল্ট-ইন স্পাইওয়্যারযুক্ত বিজ্ঞাপনগুলো কিনেছিল। এরপর তারা সেই বিজ্ঞাপনের মাধ্যমে ডিভাইসগুলোকে ক্যান্ডিরুর ম্যালওয়্যারের দিকে পরিচালিত করে।
এই প্রক্রিয়ায় যে লাখ লাখ মানুষের ডিভাইসকে নিশানা করা হয়েছিল, তাদের মধ্যে আলজাজিরার সাংবাদিকরাও ছিলেন—যাদের মধ্যে বেশ কয়েকজন সংবেদনশীল বিষয়ে সংবাদ পরিবেশন করছিলেন।
আলজাজিরার অভ্যন্তরীণ প্রযুক্তি দল ২০২৪ সালে কিছু সাংবাদিকের ডিভাইসে প্রথম অস্বাভাবিক ধরন আবিষ্কার করে। এই প্রক্রিয়াটি ২০২৫ সাল পর্যন্ত চলতে থাকে। স্পাইওয়্যারই এই ঘটনার জন্য দায়ী—এমন সন্দেহের ওপর ভিত্তি করে আরও বিস্তারিত তদন্তের জন্য আল জাজিরা সিটিজেন ল্যাবের সাথে যোগাযোগ করে।
বৃহস্পতিবার প্রকাশিত প্রতিবেদনে টরন্টোভিত্তিক দলটি জানায়, আক্রমণের সময় সংগ্রহ করা যেসব নেটওয়ার্ক লগ আলজাজিরা সিটিজেন ল্যাবকে সরবরাহ করেছিল, তার বিশ্লেষণে আক্রমণটি কীভাবে বাস্তবায়িত হয়েছিল তার একটি স্পষ্ট সময়ভিত্তিক প্রমাণ মিলেছে।
আলজাজিরা বলেছে, এই যৌথ সহযোগিতা হামলাগুলো উন্মোচন এবং প্রকাশ্য দলিল হিসেবে প্রমাণ করতে সাহায্য করেছে।
এদিকে, নিউইয়র্কভিত্তিক বিজ্ঞাপন নিরাপত্তা সংস্থা 'কনফিয়েন্ট' একটি পৃথক প্রতিবেদনে জানিয়েছে, ডিসকভার-টেকের কিছু বিজ্ঞাপন পেন্টাগন, জাতিসংঘের আন্তর্জাতিক পরমাণু শক্তি সংস্থা এবং আন্তর্জাতিক অপরাধ আদালত এর মতো গুরুত্বপূর্ণ নেটওয়ার্কগুলোতেও দেখা গেছে।
ক্যান্ডিরুর স্পাইওয়্যার এর আগেও বেশ কয়েকটি দেশে অন্তত ১০০ জন সাংবাদিক, ভিন্নমতাবলম্বী এবং অন্যান্যদের ওপর নজরদারি চালাতে ব্যবহার করা হয়েছে।